
Informatiebeveiliging & Risicomanagement
Wij helpen organisaties bij het beheersen van informatiebeveiligingsrisico's, het versterken van governance en het implementeren van effectieve beheersmaatregelen. Onze aanpak sluit aan op ISO 27001, NIS2 en DORA en combineert naleving van wet- en regelgeving met praktische risicobeheersing.

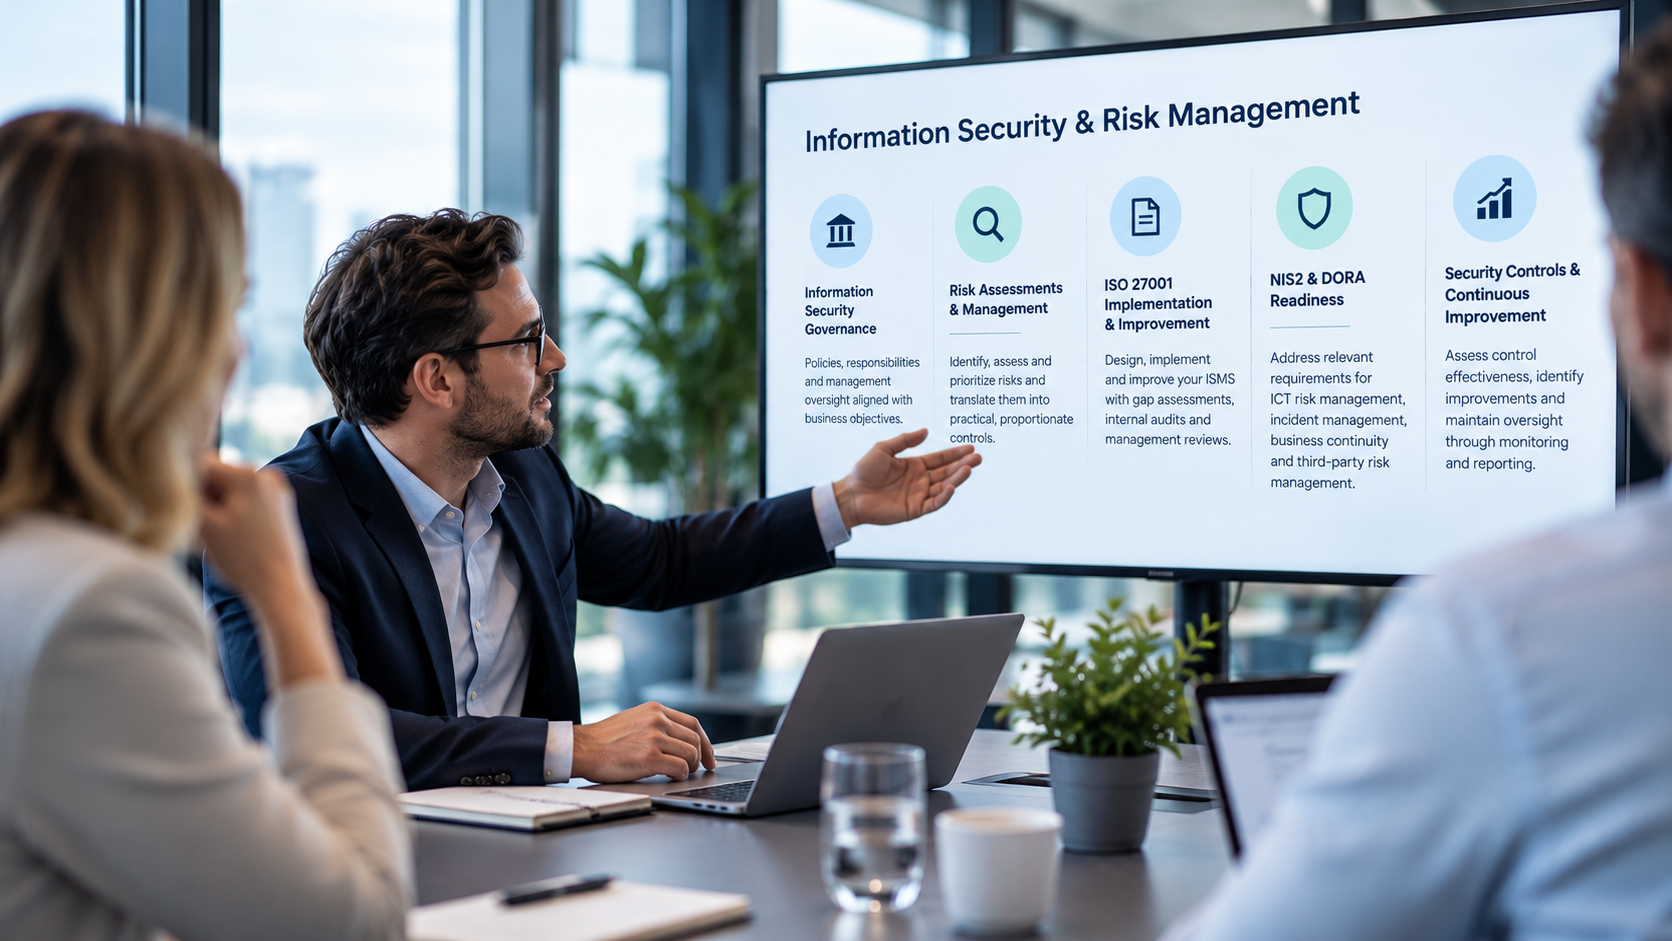
What We Offer
Governance van informatiebeveiliging
Wij helpen organisaties bij het opzetten en verbeteren van de governance rondom informatiebeveiliging. Dit omvat beleid, verantwoordelijkheden, besluitvormingsstructuren en toezicht door het management. Daarbij zorgen we dat informatiebeveiliging aansluit op de bedrijfsdoelstellingen en relevante wet- en regelgeving.
Risicobeoordelingen en risicomanagement
Wij identificeren, beoordelen en prioriteren informatiebeveiligingsrisico's en vertalen deze naar praktische, proportionele beheersmaatregelen. Dit omvat risicobehandelplannen, beoordelingen van de effectiviteit van beheersmaatregelen en periodieke risicomonitoring.
ISO 27001-implementatie en verbetering
Wij ondersteunen organisaties bij het ontwerpen, implementeren en verbeteren van hun Information Security Management System (ISMS) volgens ISO 27001. Van gap-analyses en risicobeoordelingen tot interne audits en managementreviews: wij helpen bij het opzetten van een duurzaam informatiebeveiligingsmanagementsysteem.
NIS2- en DORA-compliance
Wij helpen organisaties bij het beoordelen en implementeren van relevante vereisten vanuit NIS2 en DORA. Daarbij richten we ons onder andere op ICT-risicomanagement, incidentmanagement, bedrijfscontinuïteit, leveranciersrisicomanagement en governance.
Beheersmaatregelen en continue verbetering
Wij beoordelen de opzet, het bestaan en de werking van informatiebeveiligingsmaatregelen, identificeren verbeterpunten en ondersteunen bij het opzetten van structurele monitoring en rapportage. Zo helpen we organisaties hun informatiebeveiliging aantoonbaar en continu te verbeteren.
Informatiebeveiliging & Risicomanagement
Informatiebeveiliging & Risicomanagement
Effectieve informatiebeveiliging begint met inzicht in de risico's van jouw organisatie. Contrisity helpt organisaties bij het opzetten van praktische governancestructuren, het implementeren van passende beheersmaatregelen en het versterken van hun digitale weerbaarheid.
Onze aanpak combineert expertise op het gebied van informatiebeveiliging met diepgaande kennis van governance, risicomanagement en interne beheersing. Wij richten ons op oplossingen die daadwerkelijk werken, in plaats van uitsluitend op het voldoen aan formele compliancevereisten.
Een risicogebaseerde aanpak van informatiebeveiliging
Iedere organisatie heeft te maken met andere risico's, afhankelijk van haar activiteiten, technologie, leveranciers en wettelijke verplichtingen.
Wij helpen bij het identificeren, beoordelen en prioriteren van deze risico's. Vervolgens vertalen we de uitkomsten naar passende beheersmaatregelen, duidelijke verantwoordelijkheden en concrete risicobehandelplannen.
Hierdoor kunnen organisaties gerichter investeren in informatiebeveiliging, verantwoordelijkheden beter beleggen en onderbouwde beslissingen nemen.
Governance van informatiebeveiliging en ISO 27001
Een goed functionerend Information Security Management System (ISMS) vormt de basis voor gestructureerd en continu risicomanagement.
Wij ondersteunen organisaties bij het implementeren en verbeteren van ISO 27001. Dit omvat onder andere risicobeoordelingen, informatiebeveiligingsbeleid, beheersmaatregelen, interne audits, managementreviews en continue verbetering.
Onze focus ligt op het integreren van informatiebeveiliging in bestaande bedrijfsprocessen, zonder onnodige administratieve complexiteit te creëren.
NIS2 en DORA: compliance en digitale weerbaarheid
Wet- en regelgeving stelt steeds hogere eisen aan digitale weerbaarheid, verantwoordelijkheid van het management en effectief ICT-risicomanagement.
Wij helpen organisaties bij het beoordelen van hun gereedheid voor NIS2 en DORA, het identificeren van tekortkomingen en het implementeren van passende maatregelen.
Daarbij richten we ons onder andere op incidentmanagement, bedrijfscontinuïteit, leveranciersrisicomanagement, informatiebeveiliging en governance.
Onze aanpak houdt rekening met de specifieke wettelijke verplichtingen, activiteiten en risico's van de organisatie.
Van compliance naar effectieve beheersing
Het hebben van beleid en procedures betekent niet automatisch dat informatiebeveiligingsrisico's effectief worden beheerst.
Organisaties moeten ook kunnen aantonen dat hun beheersmaatregelen daadwerkelijk zijn geïmplementeerd en naar behoren functioneren.
Wij ondersteunen bij het beoordelen van de opzet, het bestaan en de werking van beheersmaatregelen, het identificeren van tekortkomingen en het verbeteren van monitoring en rapportage.
Door risicomanagement, governance en operationele beheersing met elkaar te verbinden, helpen we organisaties verder te kijken dan alleen het afvinken van compliancevereisten.
Onafhankelijke expertise en praktische resultaten
Contrisity combineert specialistische kennis van informatiebeveiliging, risicomanagement en assurance met een pragmatische werkwijze.
Of jouw organisatie ISO 27001 wil implementeren, zich voorbereidt op NIS2 of DORA, of de bestaande informatiebeveiliging wil verbeteren: wij bieden ondersteuning die aansluit op de specifieke behoeften van jouw organisatie.
Wij streven naar duurzame verbeteringen die niet alleen voldoen aan relevante eisen, maar ook daadwerkelijk bijdragen aan een betere beheersing van risico's.
Versterk jouw informatiebeveiliging met een praktische, risicogebaseerde aanpak die zowel compliance als bedrijfscontinuïteit ondersteunt.
Why It Matters
Organisaties worden steeds afhankelijker van digitale systemen, technologie en externe dienstverleners. Hierdoor hebben informatiebeveiligingsrisico's direct invloed op de bedrijfscontinuïteit, naleving van wet- en regelgeving en het vertrouwen van klanten en andere belanghebbenden.
Normen en regelgeving zoals ISO 27001, NIS2 en DORA stellen steeds hogere eisen aan risicomanagement, governance en aantoonbare beheersing van informatiebeveiliging.
Effectieve informatiebeveiliging vraagt om meer dan beleid en technische maatregelen. Organisaties moeten risico's tijdig identificeren, passende beheersmaatregelen implementeren en regelmatig beoordelen of deze daadwerkelijk effectief zijn.
Een gestructureerde, risicogebaseerde aanpak helpt organisaties om kritieke informatie te beschermen, hun digitale weerbaarheid te versterken en te voldoen aan relevante verplichtingen, zonder onnodige administratieve complexiteit.
Aditional Benefits
Beter inzicht in risico's
Krijg duidelijk inzicht in informatiebeveiligingsrisico's, prioriteiten en verantwoordelijkheden. Hierdoor kan het management beter onderbouwde beslissingen nemen en gerichter investeren in beveiliging.
Sterkere naleving van wet- en regelgeving
Breng informatiebeveiligingsbeleid en beheersmaatregelen in lijn met relevante eisen vanuit ISO 27001, NIS2 en DORA. Zo wordt compliance een integraal onderdeel van de bedrijfsvoering.
Verbeterde digitale weerbaarheid
Versterk de voorbereiding op beveiligingsincidenten en verstoringen. Met effectieve beheersmaatregelen en duidelijke verantwoordelijkheden vergroot je de continuïteit en weerbaarheid van de organisatie.
Praktische en proportionele beheersmaatregelen
Implementeer beveiligingsmaatregelen die aansluiten op de daadwerkelijke risico's, omvang en complexiteit van de organisatie, zonder onnodige bureaucratie of administratieve lasten.
Duurzame en continue verbetering
Creëer een gestructureerde aanpak voor het monitoren, beoordelen en verbeteren van informatiebeveiliging. Zo blijft de organisatie voorbereid op veranderende risico's en nieuwe verplichtingen.
