
Audit & Assurance
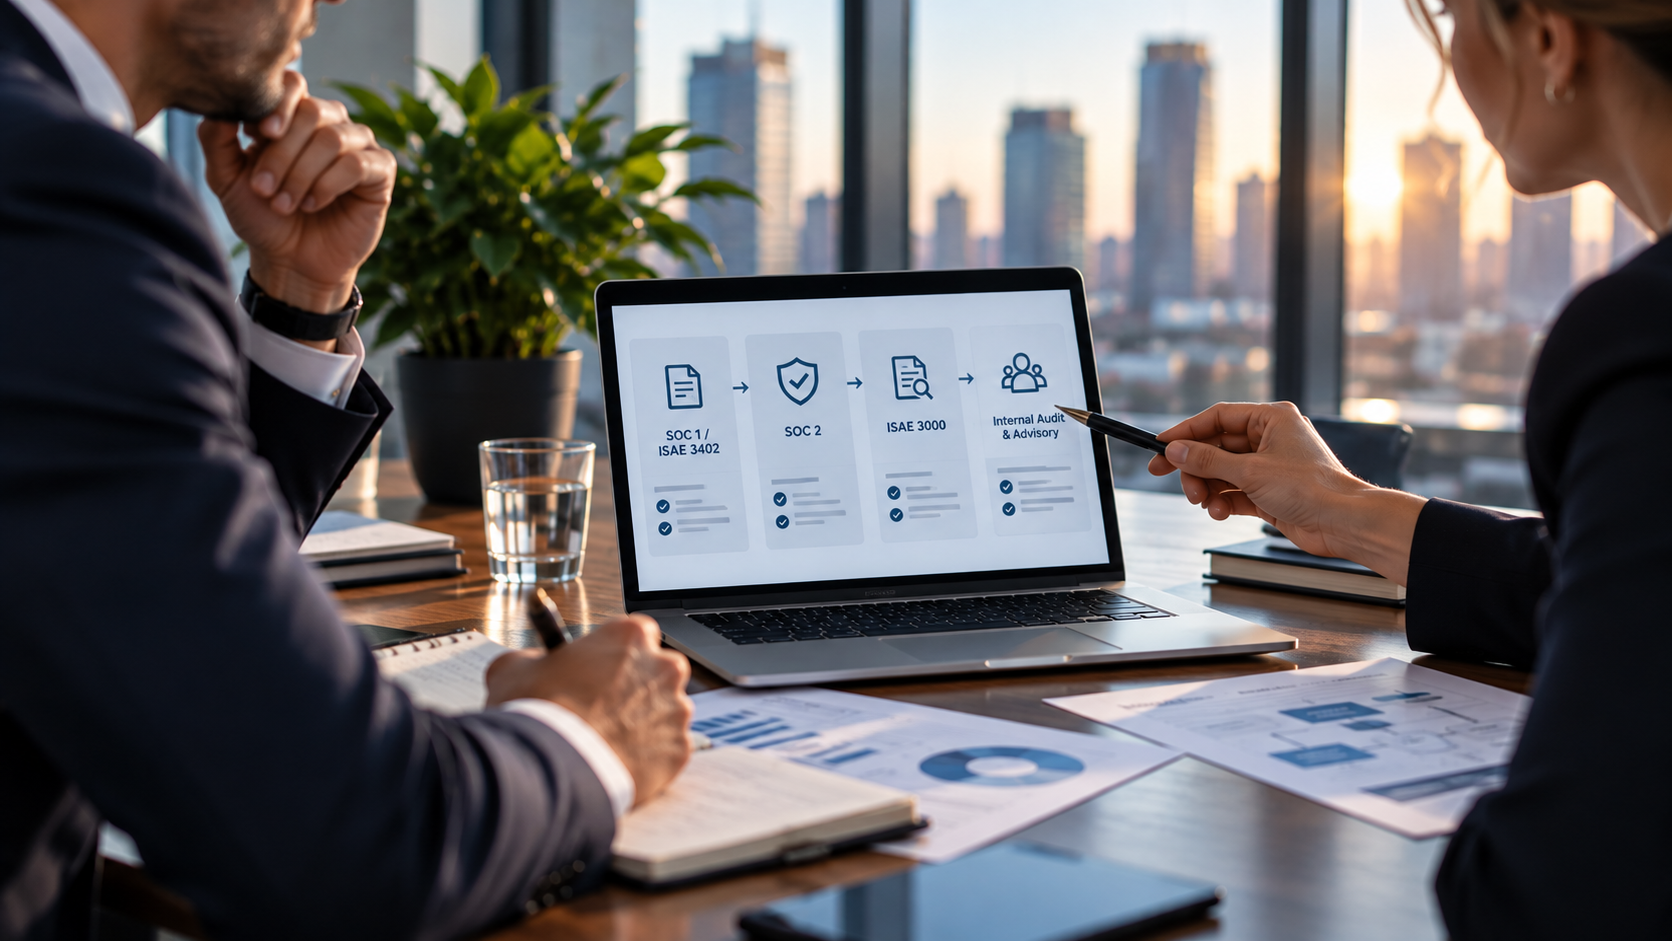
Contrisity voert via auditpartners onafhankelijke externe audits en assurance-opdrachten uit, waaronder SOC 1, SOC 2 en ISAE 3000. Daarnaast ondersteunen wij organisaties met interne audits en advies over risicomanagement en interne beheersing. Deze werkzaamheden houden wij strikt gescheiden om de onafhankelijkheid te waarborgen.
What We Offer
Externe audits en assurance
Via onze auditpartners voeren wij onafhankelijke assurance-opdrachten uit. Hiermee helpen we organisaties om de effectiviteit van hun interne beheersmaatregelen aantoonbaar te maken voor klanten, toezichthouders en andere belanghebbenden.
SOC 1 / ISAE 3402
Wij voeren assurance-opdrachten uit die gericht zijn op beheersmaatregelen bij serviceorganisaties die relevant zijn voor de financiële verslaggeving van hun klanten. Bij Type 1 beoordelen we de opzet en implementatie van beheersmaatregelen op een specifiek moment. Bij Type 2 beoordelen we daarnaast de effectieve werking gedurende een vastgestelde periode.
SOC 2-assurance
Wij voeren SOC 2-opdrachten uit op basis van de relevante Trust Services Criteria, waaronder beveiliging, beschikbaarheid, verwerkingsintegriteit, vertrouwelijkheid en privacy. Onze aanpak richt zich op relevante risico's, effectieve beheersmaatregelen, passende controle-informatie en heldere rapportages.
ISAE 3000 en gespecialiseerde assurance
Via onze auditpartners voeren wij ook gespecialiseerde assurance-opdrachten uit onder ISAE 3000 en andere toepasselijke standaarden. Deze opdrachten kunnen betrekking hebben op specifieke beheersingsraamwerken, wettelijke vereisten en niet-financiële onderwerpen.
Interne audits en advies
Wij ondersteunen organisaties met interne audits, beoordelingen van interne beheersmaatregelen, auditvoorbereiding en praktisch advies over governance, risicomanagement en interne beheersing.
Onafhankelijkheid staat centraal in onze werkwijze. Wij combineren geen advies- of interne auditwerkzaamheden met externe assurance-opdrachten wanneer dit de onafhankelijkheid van de auditor in gevaar brengt.
Audit & Assurance
Audit & Assurance
Betrouwbare interne beheersing is essentieel voor organisaties die risico's willen beheersen, verantwoording willen afleggen en vertrouwen willen opbouwen bij klanten, toezichthouders en andere belanghebbenden.
Contrisity combineert uitgebreide ervaring op het gebied van IT-auditing, interne beheersing en assurance met een praktische, risicogebaseerde aanpak.
Via onze auditpartners voeren wij onafhankelijke externe audits en assurance-opdrachten uit. Daarnaast ondersteunen wij organisaties met interne audits, auditvoorbereiding en advies over governance, risicomanagement en interne beheersing.
Onze dienstverlening is zo ingericht dat de onafhankelijkheid van de auditor gewaarborgd blijft. Wij combineren geen advies- of interne auditwerkzaamheden met externe assurance-opdrachten wanneer hierdoor een belangenconflict ontstaat of de onafhankelijkheid in gevaar komt.
Onafhankelijke externe audits en assurance
Organisaties moeten steeds vaker aantonen dat hun interne beheersmaatregelen passend zijn ingericht en daadwerkelijk effectief functioneren.
Onafhankelijke assurance biedt klanten, toezichthouders en andere belanghebbenden zekerheid over de betrouwbaarheid van relevante processen, systemen en beheersmaatregelen.
Via onze auditpartners voeren wij externe assurance-opdrachten uit op basis van internationaal erkende standaarden en gevestigde auditmethodieken.
Onze aanpak richt zich op relevante risico's, gerichte toetsing, betrouwbare controle-informatie en transparante rapportages.
SOC 1 en ISAE 3402
SOC 1- en ISAE 3402-rapportages bieden assurance over beheersmaatregelen bij serviceorganisaties die relevant zijn voor de financiële verslaggeving van hun klanten.
Wij voeren zowel Type 1- als Type 2-opdrachten uit, afhankelijk van de rapportagedoelstellingen en de behoeften van de beoogde gebruikers.
Bij een Type 1-opdracht beoordelen we de opzet en implementatie van beheersmaatregelen op een specifiek moment.
Bij een Type 2-opdracht beoordelen we daarnaast de effectieve werking van beheersmaatregelen gedurende een vooraf vastgestelde verslagperiode.
Onze werkzaamheden omvatten onder andere het begrijpen van de dienstverlening, het beoordelen van relevante risico's, het evalueren van beheersmaatregelen en het uitvoeren van gerichte controlewerkzaamheden.
SOC 2-assurance
SOC 2-rapportages helpen serviceorganisaties om aan te tonen hoe zij relevante risico's beheersen op basis van de Trust Services Criteria.
Deze criteria hebben betrekking op beveiliging, beschikbaarheid, verwerkingsintegriteit, vertrouwelijkheid en privacy.
Wij voeren via onze auditpartners SOC 2-opdrachten uit die aansluiten op de dienstverlening, systemen, verplichtingen en relevante criteria van de organisatie.
Onze audits richten zich op effectieve beheersmaatregelen en geschikte controle-informatie, zonder onnodige administratieve complexiteit.
ISAE 3000 en gespecialiseerde assurance
Niet iedere assurancebehoefte past binnen SOC 1 of SOC 2.
Via onze auditpartners voeren wij daarom ook gespecialiseerde assurance-opdrachten uit onder ISAE 3000 en andere toepasselijke standaarden.
Deze opdrachten kunnen betrekking hebben op specifieke beheersingsraamwerken, wettelijke verplichtingen, compliancevereisten of andere niet-financiële onderwerpen.
De reikwijdte, toetsingscriteria en rapportagevorm worden afgestemd op de doelstellingen van de opdracht en de behoeften van de beoogde gebruikers.
Interne audits en advies
Naast externe assurance ondersteunt Contrisity organisaties bij het versterken van hun interne beheersing.
Onze dienstverlening omvat interne audits, beoordelingen van beheersmaatregelen, auditvoorbereiding, risicobeoordelingen en advies over governance, informatiebeveiliging en compliance.
Wij helpen organisaties bij het identificeren van tekortkomingen, het bepalen van verbeterprioriteiten en het implementeren van duurzame beheersprocessen.
Deze werkzaamheden worden gescheiden van externe assurance-opdrachten wanneer onafhankelijkheidsvereisten het combineren van beide rollen niet toestaan.
Een praktische, risicogebaseerde auditaanpak
Effectieve auditing begint met inzicht in de organisatie, haar dienstverlening en de belangrijkste risico's.
In plaats van uitsluitend te werken met standaardchecklists, beoordelen wij of beheersmaatregelen aansluiten op de relevante risico's en of voldoende geschikte controle-informatie beschikbaar is om hun effectiviteit vast te stellen.
Deze aanpak draagt bij aan een efficiënte audituitvoering, duidelijke communicatie en rapportages die daadwerkelijk waarde toevoegen.
Onafhankelijkheid, expertise en vertrouwen
Onafhankelijkheid vormt de basis voor geloofwaardige assurance.
Contrisity maakt daarom een duidelijk onderscheid tussen onafhankelijke externe assurance en interne audit- of advieswerkzaamheden.
Bij het accepteren en uitvoeren van opdrachten beoordelen wij mogelijke belangenconflicten en de toepasselijke onafhankelijkheidsvereisten.
Met onze ervaring in complexe IT-omgevingen, uitbestede dienstverlening en internationale controleraamwerken helpen wij organisaties bij het verkrijgen van betrouwbare assurance en het versterken van hun interne beheersing.
Of jouw organisatie nu behoefte heeft aan onafhankelijke externe assurance of ondersteuning bij het verbeteren van interne beheersmaatregelen: Contrisity biedt specialistische expertise die aansluit op jouw organisatie en haar risico's.
Why It Matters
Organisaties moeten steeds vaker aantonen dat hun interne beheersmaatregelen niet alleen goed zijn ingericht, maar ook daadwerkelijk effectief functioneren. Klanten, toezichthouders en andere belanghebbenden verwachten betrouwbare zekerheid over kritieke bedrijfsprocessen, informatiesystemen en uitbestede dienstverlening.
Onafhankelijke externe assurance, zoals SOC 1, SOC 2 en ISAE-opdrachten, helpt organisaties om vertrouwen op te bouwen en de effectiviteit van hun interne beheersing aan te tonen. Interne audits en advies bieden daarnaast waardevolle inzichten in risico's, tekortkomingen en verbetermogelijkheden.
Contrisity biedt beide vormen van dienstverlening. Via onze auditpartners voeren wij onafhankelijke externe audits en assurance-opdrachten uit. Daarnaast ondersteunen wij organisaties met interne audits en advies over risicomanagement en interne beheersing.
Wij houden deze werkzaamheden gescheiden wanneer dit noodzakelijk is om de onafhankelijkheid te waarborgen en belangenconflicten te voorkomen.

Aditional Benefits
Meer vertrouwen bij belanghebbenden
Versterk het vertrouwen van klanten, toezichthouders en zakelijke partners door transparante rapportages en, waar van toepassing, onafhankelijke assurance over interne beheersmaatregelen.
Sterkere interne beheersing
Krijg inzicht in de opzet, implementatie en effectieve werking van beheersmaatregelen. Hiermee kunnen organisaties tekortkomingen identificeren en hun interne beheersing structureel verbeteren.
Efficiënter auditproces
Profiteer van een gestructureerde, risicogebaseerde auditaanpak die zich richt op relevante risico's, passende controle-informatie en een efficiënte uitvoering.
Duidelijke en bruikbare inzichten
Ontvang heldere bevindingen en, waar passend bij de opdracht, praktische aanbevelingen die bijdragen aan betere besluitvorming, sterkere governance en continue verbetering.
Toegang tot specialistische expertise
Werk samen met ervaren IT-auditors en assuranceprofessionals met kennis van complexe IT-omgevingen, wet- en regelgeving en internationaal erkende assurancestandaarden.
